
Um hacker afirma que possui 120 GB de dados retirados do SIRP, o órgão que supervisiona os serviços de inteligência de Portugal. É uma alegação, não um fato confirmado, e essa distinção é importante. Mas se mesmo uma parte disso se confirmar, esta história de ciberataque em Portugal é uma séria.
O que o hacker diz ter
O SIRP, o Sistema de Inteligência da República Portuguesa, coordena duas agências: o SIS, que lida com segurança interna, e o SIED, que foca na inteligência estratégica e segurança externa. É um lugar difícil de encontrar uma falha.
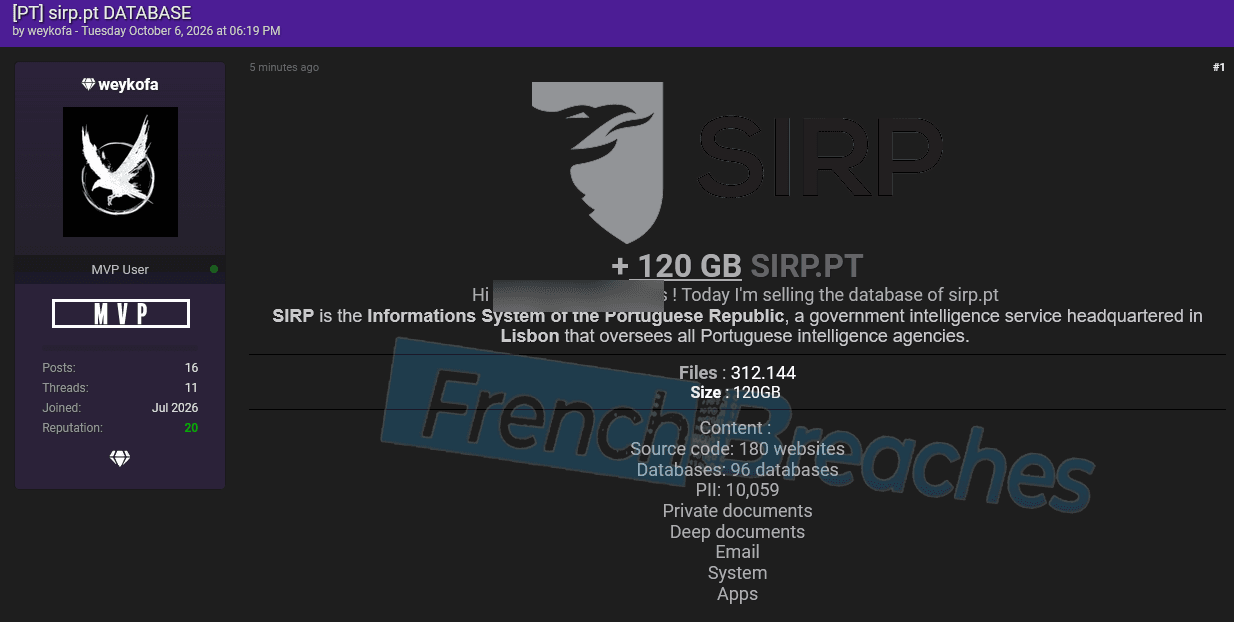
Num post datado de 6 de Outubro de 2026, um hacker afirma que está vendendo dados ligados ao sirp.pt.
A lista menciona:
- 120 GB distribuídos por 312,144 ficheiros
- o conteúdo de 96 bases de dados
- código fonte de 180 websites
- documentos internos, emails, dados pessoais e detalhes sobre sistemas e aplicações
Números grandes parecem assustadores. No entanto, nada disso foi confirmado publicamente pelo SIRP até agora, e não surgiu nenhuma declaração oficial.
A amostra: pessoas comuns, não espiões
A FrenchBreaches analisou uma amostra de 1,000 entradas que supostamente vêm da fuga. Curiosamente, parecem mais aplicações de emprego do que material classificado. Os registos incluem nomes, números de cartão de identificação, números fiscais portugueses (NIF), números de telefone, datas de nascimento, género, emails e endereços postais, e nacionalidades.
Há mais: estudos, histórico de trabalho, cartas de condução, línguas, habilidades, motivações e os cargos para os quais as pessoas se candidataram. Referências a CVs e outros anexos também aparecem.
Pense nisso como um armário de arquivos de um escritório de recrutamento. Não é o cofre, mas ainda assim está cheio de detalhes que ninguém quer a circular. Se alguma vez se candidatou a trabalhar com uma organização como esta, esse é um pensamento sóbrio, porque dados de identidade como esses são exatamente o que os fraudadores adoram.
Por que este se sente diferente
A maioria das brechas afeta retalhistas, companhias aéreas ou telecomunicações. Esta aponta para a organização que está acima da inteligência civil de Portugal. Mesmo que o material exposto se revele ser maioritariamente dados de candidatos, o nome ligado a isso aumenta as apostas.
O que ainda não sabemos
Ainda falta muito. Ninguém mostrou como a intrusão ocorreu, quais sistemas foram afectados, ou se a cifra de 120 GB é real. Essas respostas terão que vir de uma investigação adequada da brecha de dados, e até que SIRP ou as autoridades se pronunciem, a versão do hacker é essa.
Então, o que deve fazer com esta notícia? Trate-a com cuidado. Não assuma o pior, e não a desconsidere também. Se se candidatou a um cargo com um organismo público português, mantenha um olho em emails ou chamadas inesperadas a pedir dados pessoais, e tenha cuidado com qualquer coisa que mencione o seu CV ou candidatura.
Acompanhar o desenvolvimento
Histórias como esta tendem a mudar rapidamente. Uma negação, uma confirmação ou uma amostra mais completa podem remodelar o quadro em poucos dias.devs.com.pt destaca que a cibersegurança se tornou uma preocupação diária para todo o setor tecnológico, não apenas para especialistas em segurança. E se deseja comparar notas com pessoas que lidam com esses riscos profissionalmente, alguns eventos de tecnologia são um bom ponto de partida.
Por agora, o resumo honesto é curto. Um hacker fez uma grande alegação, uma pequena amostra sugere que estão envolvidos dados de candidatos, e o resto aguarda por factos.
 Related News